

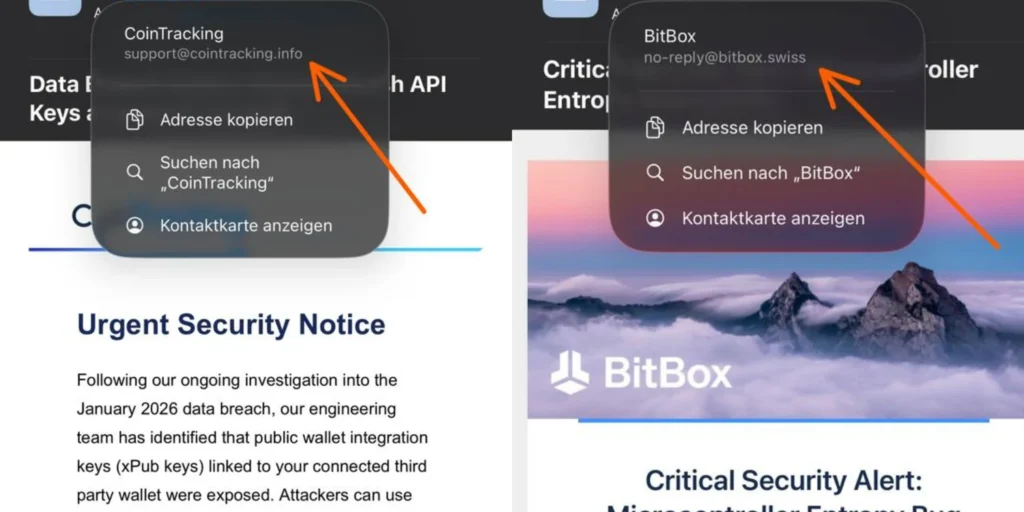
Seit dem Abend des 9. September 2026 kursieren Phishing-Mails, die im Namen von Trezor, BitBox und CoinTracking verschickt werden. Sie kommen von den echten Absenderadressen der Anbieter und sehen aus wie die gewohnten Newsletter. Wer dem Knopf in der Mail folgt, wird nach der Wiederherstellungsphrase, dem erweiterten öffentlichen Schlüssel oder nach API-Schlüsseln gefragt.
Alle drei Unternehmen haben den Angriff noch am selben Abend öffentlich bestätigt.
Was die Anbieter bestätigen
Trezor wurde am deutlichsten: Der E-Mail-Dienstleister sei angegriffen worden, die Mail mit dem Betreff „Critical Security Alert: STM32 Entropy Vulnerability” stamme nicht von Trezor. Das Unternehmen hat die verwendete Domain abgeschaltet und untersucht, wie die Angreifer Zugriff auf die eigene Domain bekommen konnten.
CoinTracking meldete kurz darauf dasselbe Muster. Auch dort war es der externe E-Mail-Dienstleister, der Betreff lautete „Data Breach Notice: Please refresh API Keys as soon as possible”.
BitBox warnte als Erstes und untersucht den Vorfall nach eigenen Angaben noch.
So sehen die Mails aus
| Anbieter | Absender in der Mail | Betreff |
|---|---|---|
| Trezor | help@trezor.io | Critical Security Alert: STM32 Entropy Vulnerability |
| BitBox | no-reply@bitbox.swiss | Critical Security Alert: Microcontroller Entropy Bug Identified |
| CoinTracking | support@cointracking.info | Data Breach Notice: Please refresh API Keys as soon as possible |
Der gemeinsame Nenner ist ein erfundener technischer Notfall. Bei den beiden Wallet-Herstellern ist es angeblich ein Fehler im Chip, der die Zufallszahlen erzeugt, bei CoinTracking ein angeblich abgeflossener öffentlicher Schlüssel. Beides klingt dringlich genug, um sofort zu handeln, und genau darauf zielt die Masche.
Weil die Mails über die echten Versandwege der Anbieter laufen, greifen die üblichen Prüfungen nicht. Die Absenderadresse stimmt, das Layout stimmt, und in den Postfächern landen sie im normalen Posteingang statt im Spam.
Wer dahintersteckt und warum es gerade jetzt passiert
Keiner der drei Anbieter hat seinen Dienstleister namentlich genannt. In der Community wird Brevo als gemeinsamer Nenner vermutet, weil viele Krypto-Unternehmen ihre Newsletter darüber verschicken. Bestätigt ist das bislang nicht.
Sollte es stimmen, sind weitere gefälschte Mails im Namen anderer Anbieter möglich. Im Umlauf sind bereits gefälschte Zoom-Anmeldecodes.
Dazu kommt ein zweiter Vorfall, der die Lage verschärft. Anfang September wurde bekannt, dass beim Versanddienstleister ShipMonk Kundendaten von Trezor abgeflossen sind, nach aktuellem Stand von rund 80.000 Käufern. Betroffen sind Namen, E-Mail-Adressen, Telefonnummern und Lieferadressen. Die Angreifer wissen also in vielen Fällen, wer tatsächlich ein Gerät besitzt.
Was jetzt zu tun ist
- Keine Links aus diesen Mails anklicken, auch nicht aus Neugier. Die Mails am besten löschen.
- Niemals die Wiederherstellungsphrase eingeben, egal auf welcher Seite und egal wie echt sie aussieht.
- Firmware nur über die offizielle App aktualisieren, also Trezor Suite oder die BitBoxApp, und die App selbst nur von der Herstellerseite laden.
- Bei CoinTracking selbst einloggen und die API-Schlüssel dort prüfen. Wer unsicher ist, erneuert sie im eigenen Konto und trägt sie in den verbundenen Diensten neu ein.
- Wer bereits etwas eingegeben hat, überträgt sein Guthaben umgehend auf eine neu aufgesetzte Wallet mit frischer Wiederherstellungsphrase. Die alte gilt als verbrannt.
Die Wallets selbst sind durch diesen Angriff nicht betroffen. Es gibt keinen Hinweis auf eine Lücke in den Geräten oder in der Firmware. Zugriff bekommen die Angreifer nur, wenn jemand ihnen die Zugangsdaten selbst gibt.
Häufige Fragen
Ist meine Hardware-Wallet jetzt unsicher?
Nein. Angegriffen wurde der E-Mail-Versand der Anbieter, nicht das Gerät. Weder Trezor noch BitBox melden eine Lücke in der Hardware oder der Firmware. Der beschriebene Chip-Fehler ist frei erfunden und dient nur als Vorwand.
Woran erkenne ich die gefälschten Mails?
An der Absenderadresse leider nicht, die ist echt. Verdächtig ist der Inhalt: eine plötzliche kritische Sicherheitslücke, hoher Zeitdruck und ein Knopf, der zu einer Seite führt, die nach Wiederherstellungsphrase, xPub oder API-Schlüsseln fragt. Genau das fragt kein Hersteller je ab.
Was ist ein xPub und warum wollen die Angreifer ihn?
Der erweiterte öffentliche Schlüssel, kurz xPub, erzeugt alle Empfangsadressen einer Wallet. Wer ihn hat, kann sämtliche Bewegungen und den gesamten Bestand einsehen. Geld abheben kann er damit nicht, aber er weiss, bei wem sich ein gezielter Angriff lohnt.
Ich habe auf den Link geklickt, aber nichts eingegeben. Ist etwas passiert?
In aller Regel nicht. Gefährlich wird es erst, wenn Daten eingegeben wurden. Wer sichergehen will, prüft sein Gerät auf ungewöhnliche Transaktionen und ändert die Passwörter der betroffenen Dienste.
Warum kommen die Mails von der echten Adresse?
Weil nicht die Anbieter selbst angegriffen wurden, sondern der externe Dienst, über den sie ihre Newsletter verschicken. Aus Sicht der Empfangsserver ist die Mail damit korrekt versandt und besteht alle üblichen Echtheitsprüfungen.
Einordnung
Der Fall zeigt, wie wenig die gewohnten Erkennungsmerkmale noch helfen. Absenderadresse prüfen, auf Rechtschreibfehler achten, im Spam-Ordner nachsehen: All das versagt, wenn der Versandweg des Anbieters selbst übernommen wurde.
Übrig bleibt die eine Regel, die ohne technische Prüfung auskommt. Die Wiederherstellungsphrase verlässt niemals das Gerät, auf keinem Weg und für niemanden. Wer daran festhält, ist auch gegen den nächsten Angriff dieser Art geschützt, unabhängig davon, wie echt die Mail aussieht.
Wie solche Angriffe aufgebaut sind und woran sie sich sonst erkennen lassen, steht ausführlich in unserem Beitrag Krypto-Betrug erkennen. Warum die Wiederherstellungsphrase der einzige wirklich kritische Punkt ist, erklärt der Beitrag Seed Phrase und Private Key.