

Stand: Sonntag, 1. November 2026, 13:49 Uhr. Binance zahlt wieder aus: Seit Sonntagmorgen laufen die Auszahlungen schrittweise an. Das FBI hat den Angriff offiziell Nordkorea zugeordnet, Binance hat rund 90 Prozent des Schadens ersetzt. Wir aktualisieren diesen Beitrag.
Das Wichtigste in Kürze
- Binance bestätigt den größten Krypto-Hack aller Zeiten: Rund 6,3 Mrd. USD sind abgeflossen.
- Binance hat nach eigenen Angaben rund 90 Prozent der gestohlenen Werte ersetzt, aus Firmenmitteln und dem Notfallfonds SAFU. Rund 3 Mrd. USD der Beute sind eingefroren.
- Seit Sonntagmorgen, 1. November, laufen die Auszahlungen schrittweise wieder an, zuerst für Bitcoin und Ether.
- Das FBI bestätigt: Hinter dem Angriff steckt die nordkoreanische Hackergruppe TraderTraitor.
- Vorsicht vor Betrug: Angebliche Erstattungsformulare und Support-Nachrichten sind in solchen Lagen oft Phishing.
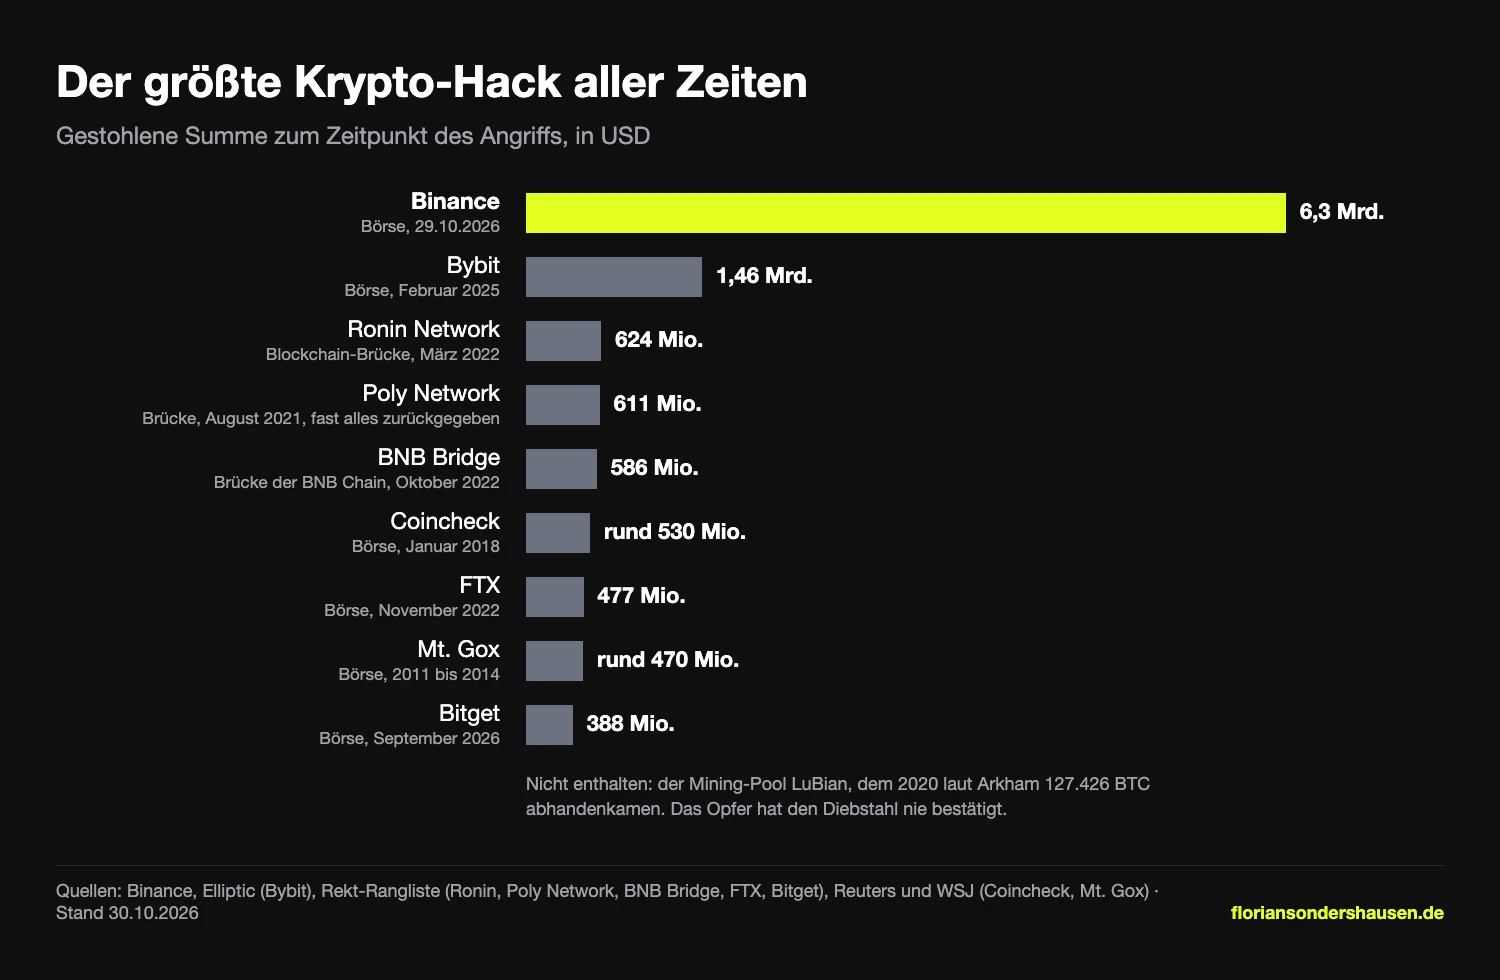
Binance, die größte Kryptobörse der Welt, hat den Hack vom Donnerstagabend bestätigt. Angreifer haben nach Schätzung der Börse Kryptowerte im Wert von rund 6,3 Mrd. USD aus ihren Wallets abgezogen. Damit ist der Binance-Hack der größte Diebstahl in der Geschichte des Kryptomarkts und mehr als viermal so groß wie der bisherige Rekord bei Bybit. Rund 3 Mrd. USD der Beute sind inzwischen eingefroren, alle Verluste will Binance selbst tragen. Für Kunden heißt das: Seit Sonntagmorgen laufen die Auszahlungen in Phasen wieder an.
Was Binance bestätigt
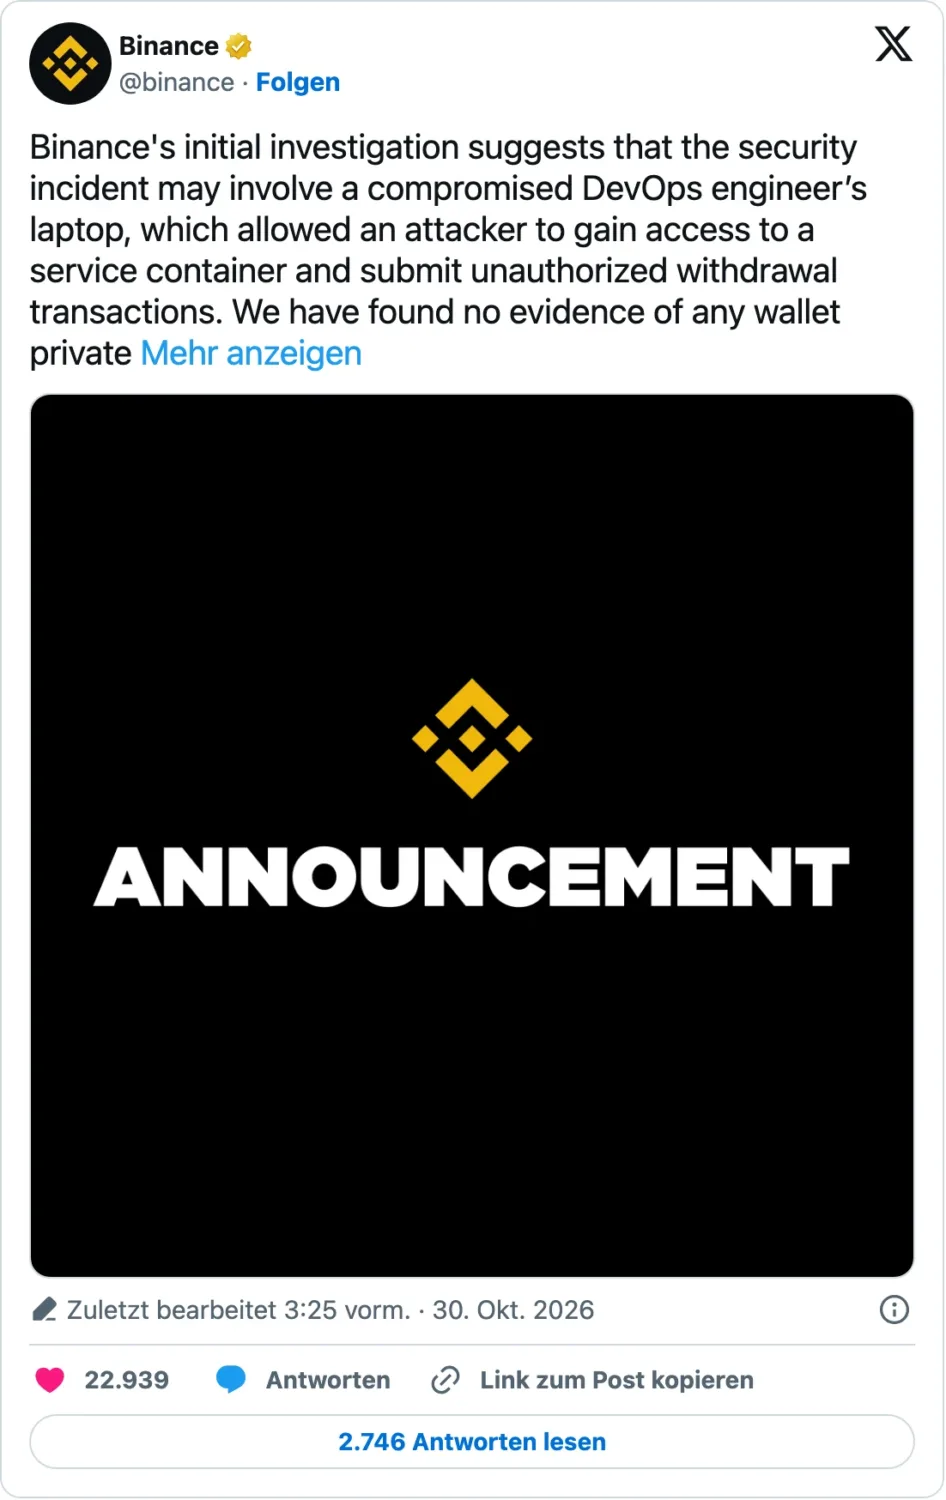
In der Nacht zum Freitag legte Binance um 03:25 Uhr erste Ergebnisse seiner Untersuchung vor. Als Einfallstor nannte die Börse zunächst den kompromittierten Laptop eines DevOps-Ingenieurs, also eines Mitarbeiters, der die technische Infrastruktur betreut. Darüber gelangte der Angreifer in einen Service-Container, eine abgeschottete Software-Umgebung auf den Servern der Börse, und konnte von dort unautorisierte Auszahlungen auslösen. Einen Hinweis darauf, dass private Schlüssel zu den Wallets abgeflossen sind, hat Binance nach eigenen Angaben nicht gefunden.
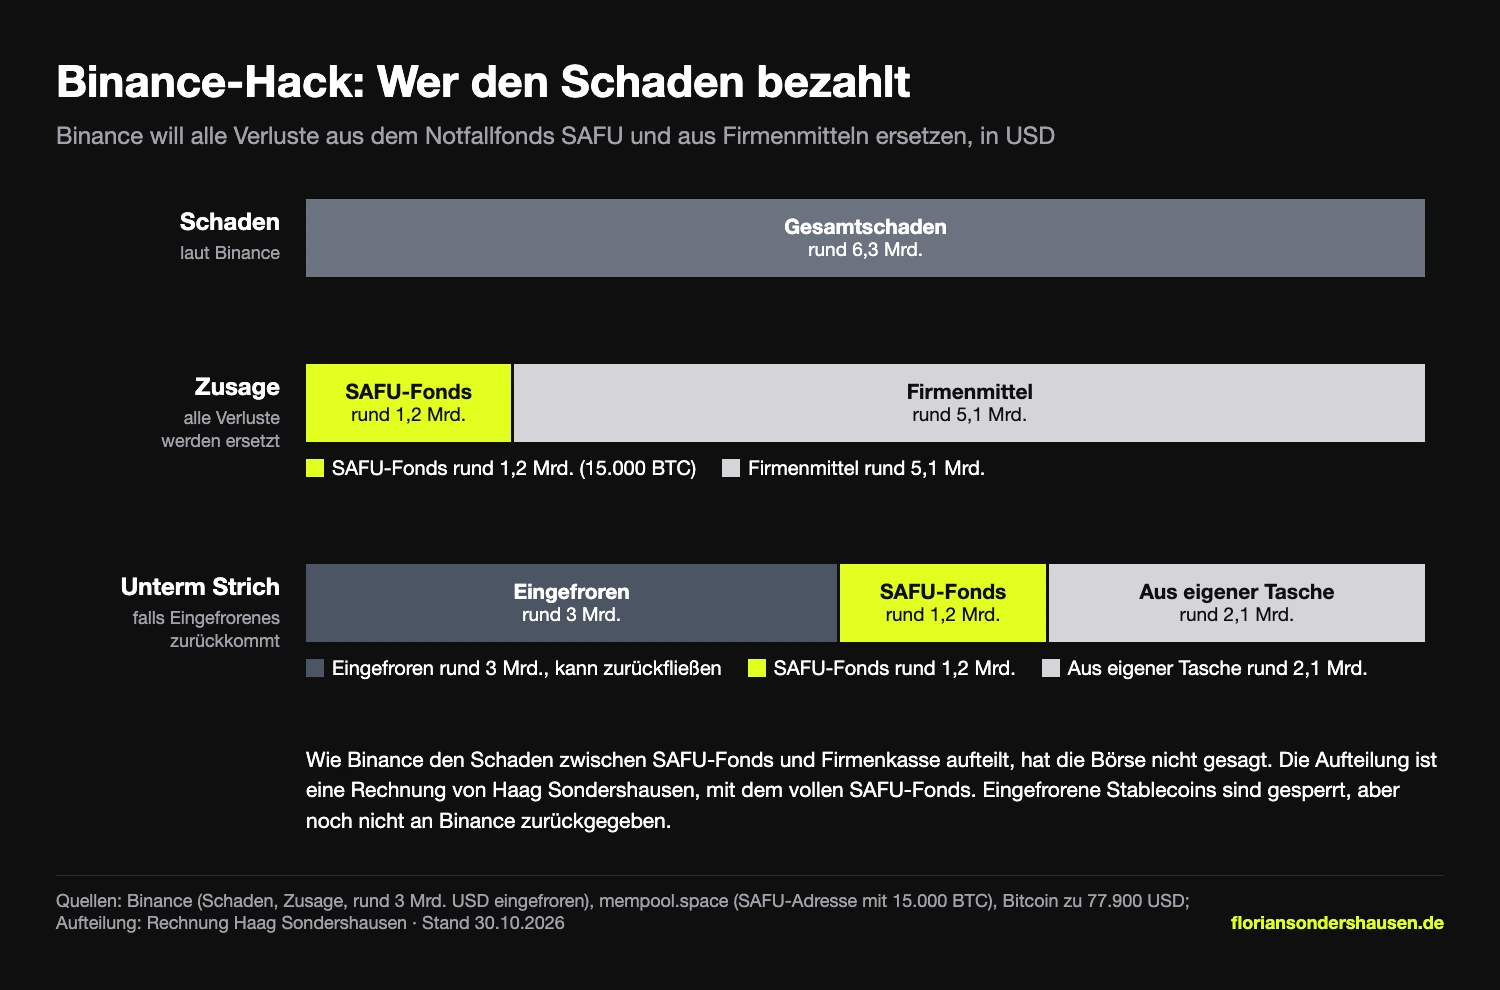
Binance will alle Verluste aus dem Notfallfonds SAFU und aus Firmenmitteln decken und nennt die Gelder der Nutzer sicher. Der SAFU-Fonds hält 15.000 BTC, beim aktuellen Kurs rund 1,2 Mrd. USD. Für den größeren Rest muss die Börse also auf eigenes Geld zurückgreifen. Wie Binance den Schaden aufteilt, hat die Börse nicht gesagt. Fließen die eingefrorenen rund 3 Mrd. USD an Binance zurück, blieben nach unserer Rechnung gut 2 Mrd. USD aus eigener Tasche.
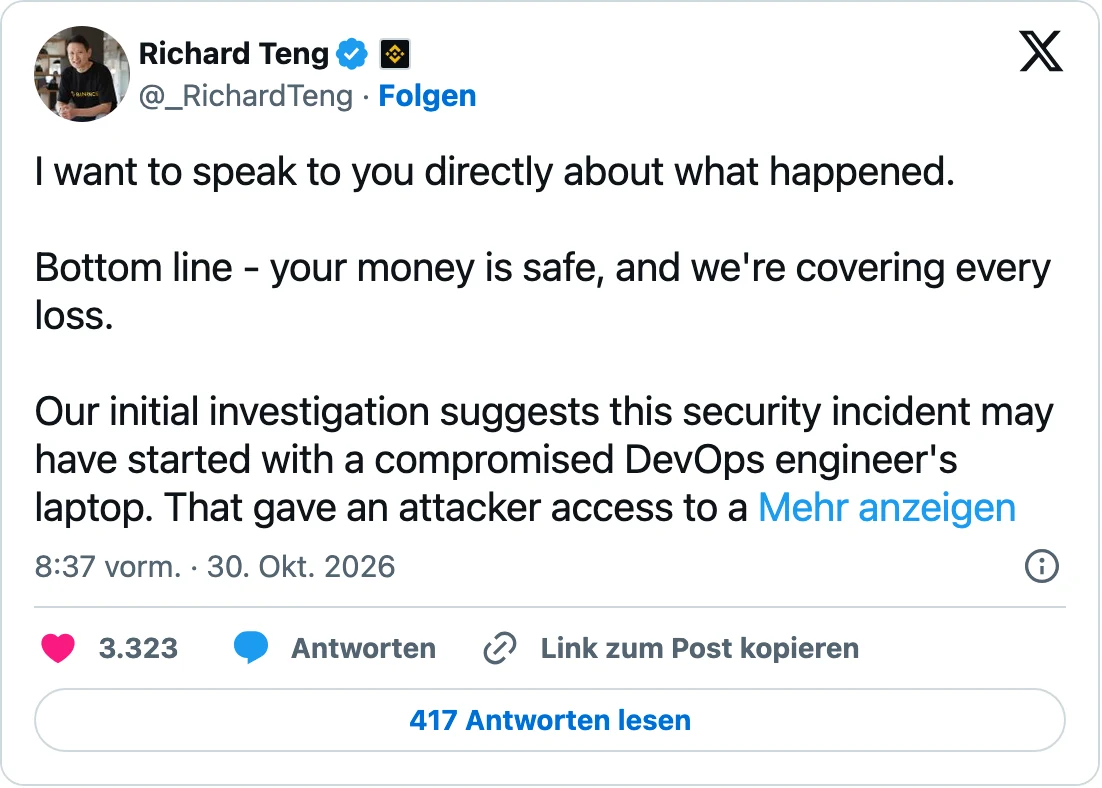
Binance-Chef Richard Teng wandte sich am Freitagmorgen direkt an die Kunden. Der Angreifer habe nicht einfach die Rechte eines einzelnen Ingenieurs genutzt, schreibt er, und es sei auch keine Aktion mit einem einzigen Klick gewesen, sondern ein komplexerer Angriff. Einem einzelnen Mitarbeiter gibt die Untersuchung bisher keine Schuld. Einen ausführlichen technischen Bericht will Binance nachreichen, sobald alle Fakten geprüft sind.
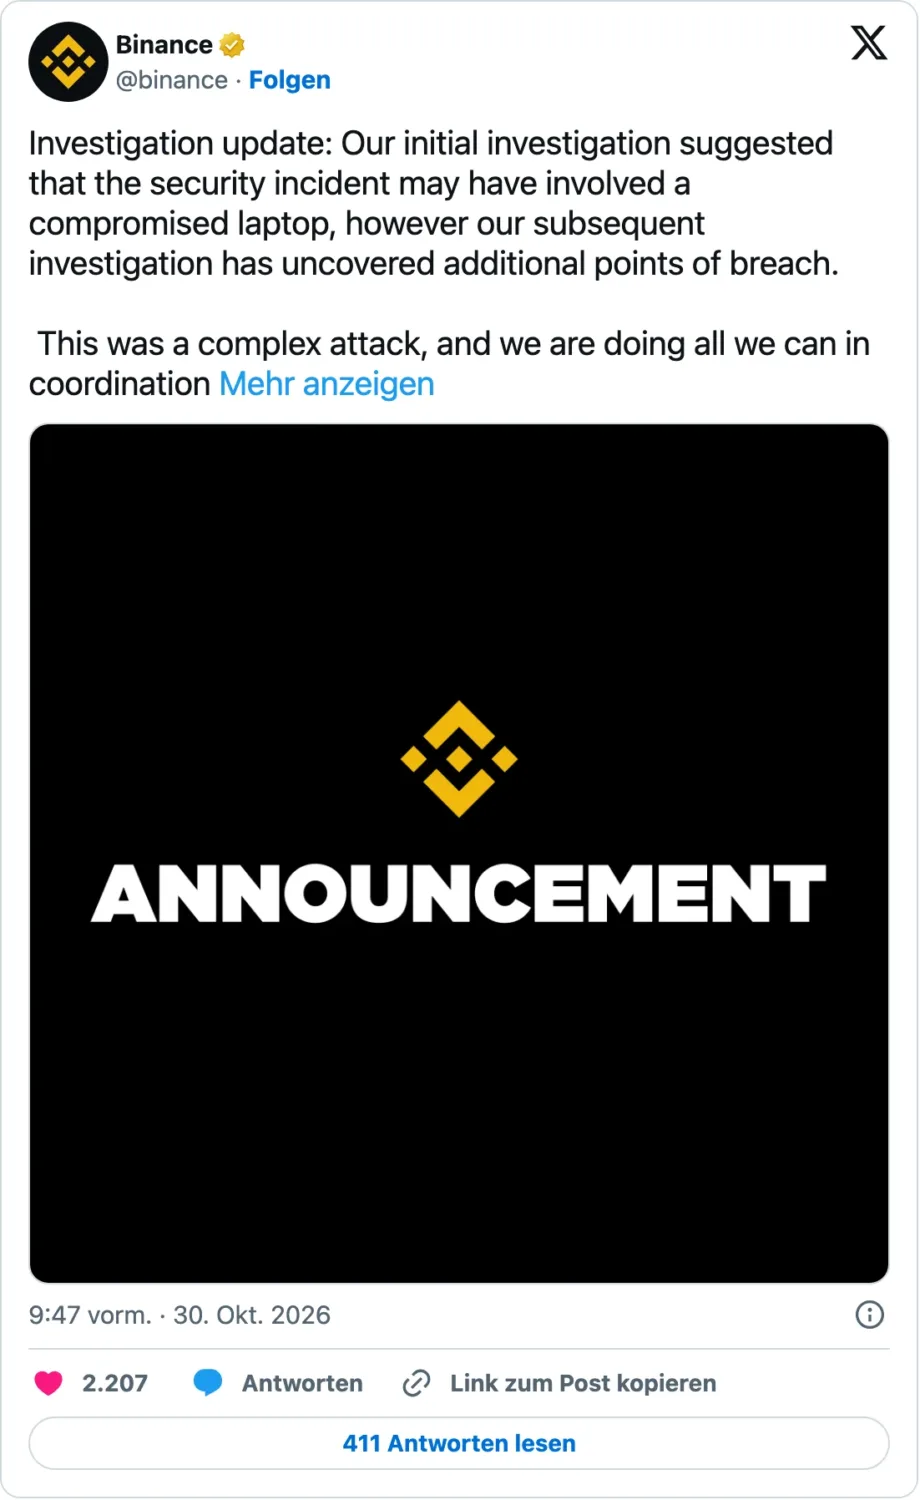
Um 09:47 Uhr korrigierte Binance dann die eigene erste Einschätzung. Die erste Untersuchung habe auf einen kompromittierten Laptop hingedeutet, inzwischen habe man aber weitere Einbruchstellen gefunden. Es handle sich um einen komplexen Angriff, die Abflüsse hätten aufgehört, als die Börse die Auszahlungen stoppte. Wie genau der Angreifer in die Systeme kam, ist damit wieder offen.
Wie der Angriff ablief
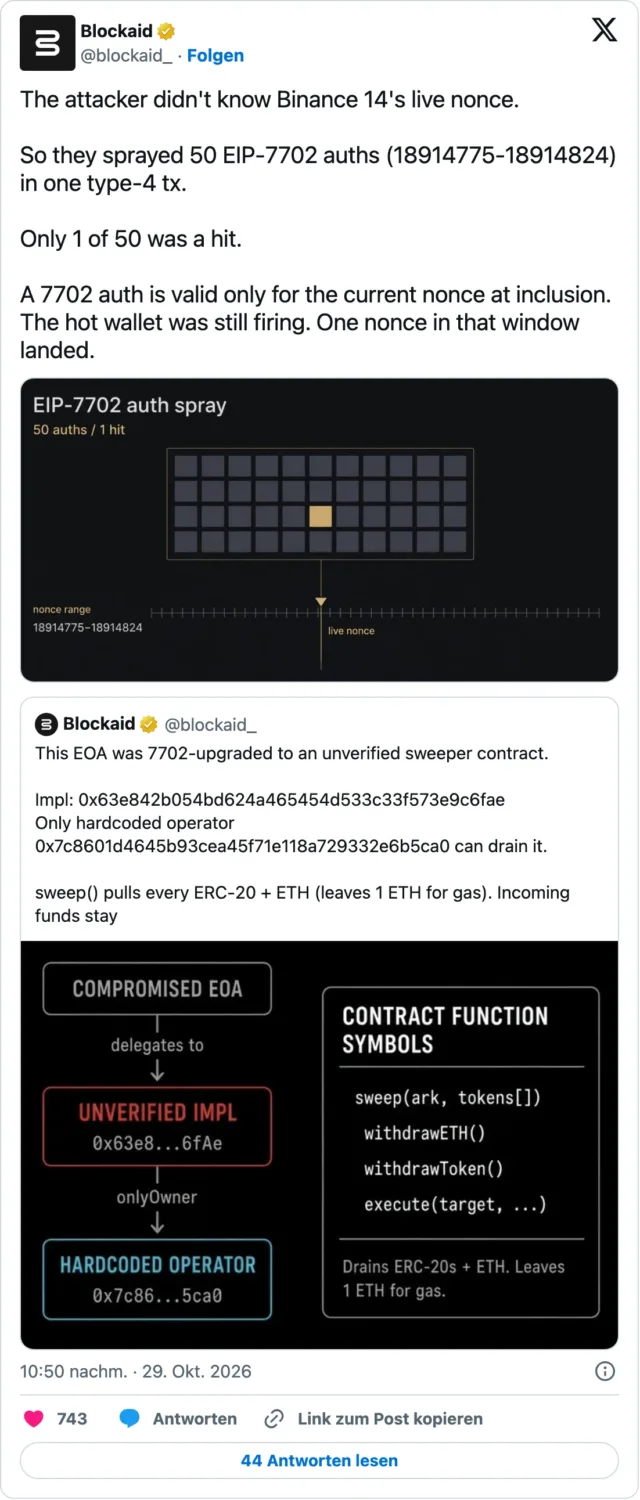
Die Abflüsse begannen am Donnerstag gegen 21:20 Uhr. Zuerst gingen 18.270 BTC in elf Transaktionen aus einer Hot Wallet von Binance, also aus einer Wallet, die ständig mit dem Internet verbunden ist und aus der die Börse Auszahlungen bedient. Fast zeitgleich übernahm der Angreifer die Ethereum-Wallet „Binance 14“ über EIP-7702. Mit dieser Ethereum-Funktion kann eine gewöhnliche Wallet wie ein Smart Contract arbeiten, also wie ein Programm auf der Blockchain. Gut drei Minuten nach der Übernahme waren 167.464 ETH und 1,615 Mrd. USDT abgezogen.
Wie die Übernahme technisch klappte, zeigte die Sicherheitsfirma Blockaid noch am Abend. Der Angreifer kannte den aktuellen Transaktionszähler der Wallet nicht und schickte deshalb 50 Freigaben mit unterschiedlichen Zählerständen in einer einzigen Transaktion. Weil die Hot Wallet weiter Transaktionen verschickte, passte eine davon.
Eine solche Freigabe muss mit dem Schlüssel der Wallet signiert sein. Das passt zur Darstellung von Binance, denn den Schlüssel musste der Angreifer gar nicht stehlen, wenn er über den Service-Container das Signiersystem der Börse selbst bedienen konnte. Blockaid-Chef Ido Ben-Natan spricht deshalb von einem Missbrauch der Signier-Infrastruktur und sieht große Ähnlichkeit mit dem Bybit-Hack. Wie sich Hot Wallets von Cold Wallets ohne Netzverbindung unterscheiden, erklären wir in einem eigenen Beitrag.
Wer hinter dem Angriff stecken soll
Update 1. November: Am Samstag hat das FBI den Angriff offiziell der Gruppe TraderTraitor zugeordnet. Zusammen mit dem Secret Service und der Steuerfahndung IRS-CI hat die Behörde über 600 Ethereum-Adressen, knapp 20 Bitcoin-Adressen und eine Solana-Adresse veröffentlicht und fordert Kryptodienste auf, Transaktionen von dort zu blockieren, berichtet CoinDesk. Laut Chainalysis nutzen die Angreifer bereits Tausende Adressen, um die Beute zu verteilen.
Binance selbst nennt keinen Täter, mehrere Blockchain-Analysefirmen zeigen aber nach Nordkorea. Die Analysefirma TRM Labs ordnet den Angriff mit „hoher Sicherheit“ der Gruppe TraderTraitor zu, einer Einheit der nordkoreanischen Hackergruppe Lazarus. Chainalysis-Chef Jonathan Levin hält das ebenfalls für wahrscheinlich. Nach Daten von TRM begann die Vorbereitung mindestens 36 Stunden vor dem Diebstahl.
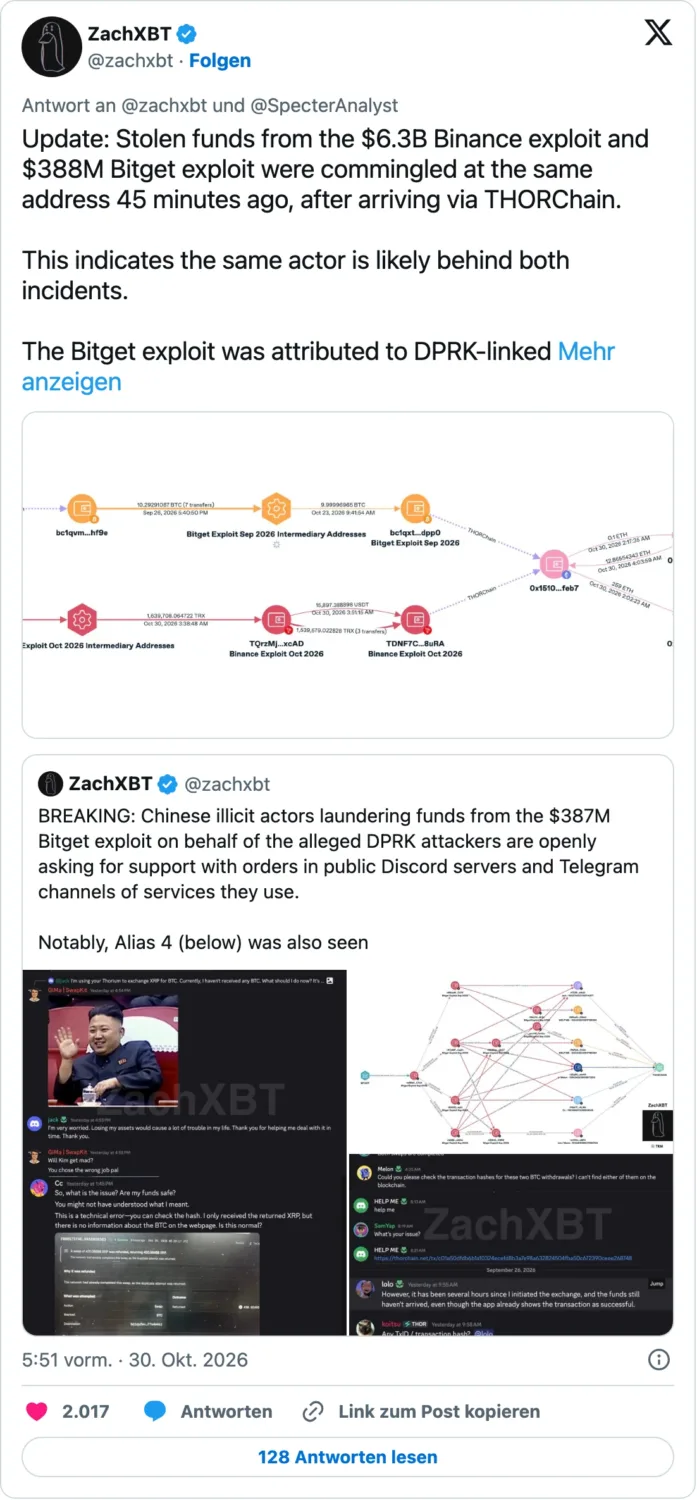
Eine weitere Spur fand der bekannte On-Chain-Ermittler ZachXBT. Am Freitagmorgen landeten Gelder aus dem Binance-Hack auf derselben Adresse wie Beute aus dem Angriff auf die Kryptobörse Bitget, bei dem im September rund 388 Mio. USD gestohlen wurden. Beide Summen waren zuvor über die Tauschplattform THORChain gelaufen. Für ZachXBT spricht das für denselben Täter. Den Bitget-Hack ordnen Ermittler bereits Nordkorea zu, ZachXBT hatte schon im September über die Geldwäsche der Bitget-Beute im Auftrag der mutmaßlich nordkoreanischen Angreifer berichtet.
Endgültig zugeordnet ist die Tat damit nicht. Passen würde sie ins Muster, denn auch den bisherigen Rekord, den Angriff auf die Kryptobörse Bybit vom Februar 2025 mit rund 1,5 Mrd. USD, ordnete die US-Bundespolizei FBI Nordkorea zu. Wie Nordkoreas Geldwäscher die Bybit-Beute bewegen, haben wir Anfang Oktober beschrieben.
Wo das Geld jetzt ist
Update 1. November: Binance hat nach eigenen Angaben inzwischen rund 90 Prozent der gestohlenen Werte ersetzt, laut Reuters 6 der 6,3 Mrd. USD. Bitcoin, Ether, Tether, BNB, Solana, USDC und XRP sind laut CoinDesk wieder voll gedeckt, die übrigen 10 Prozent betreffen weniger gehandelte Token, die Binance am Markt nachkauft. Bezahlt wird aus Firmenmitteln, einem Teil des Versicherungsfonds für Terminkontrakte und dem Notfallfonds SAFU.
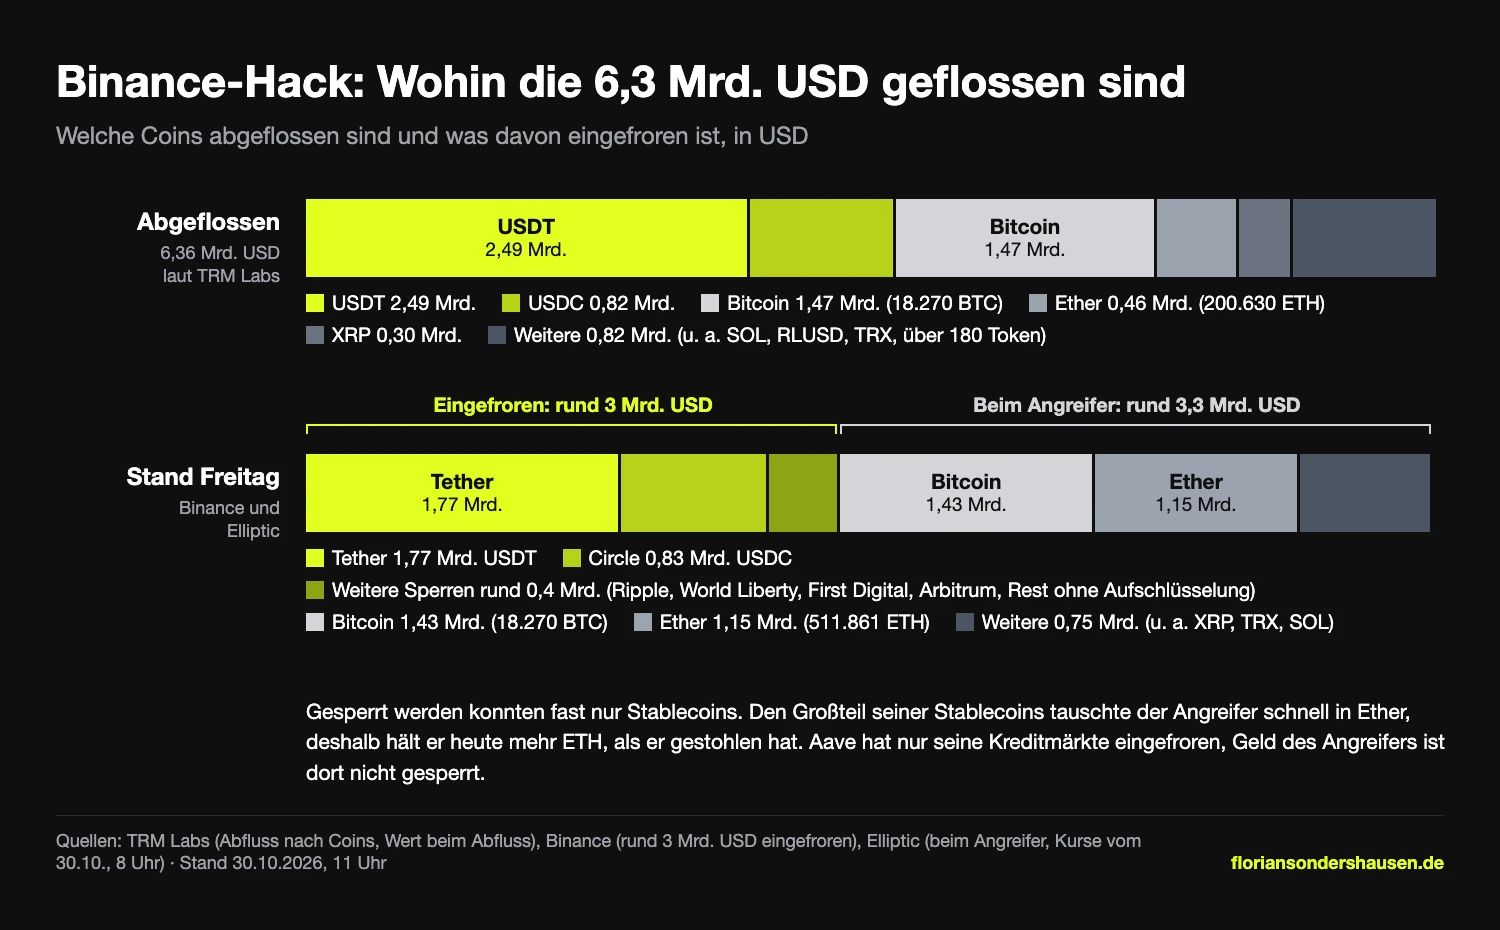
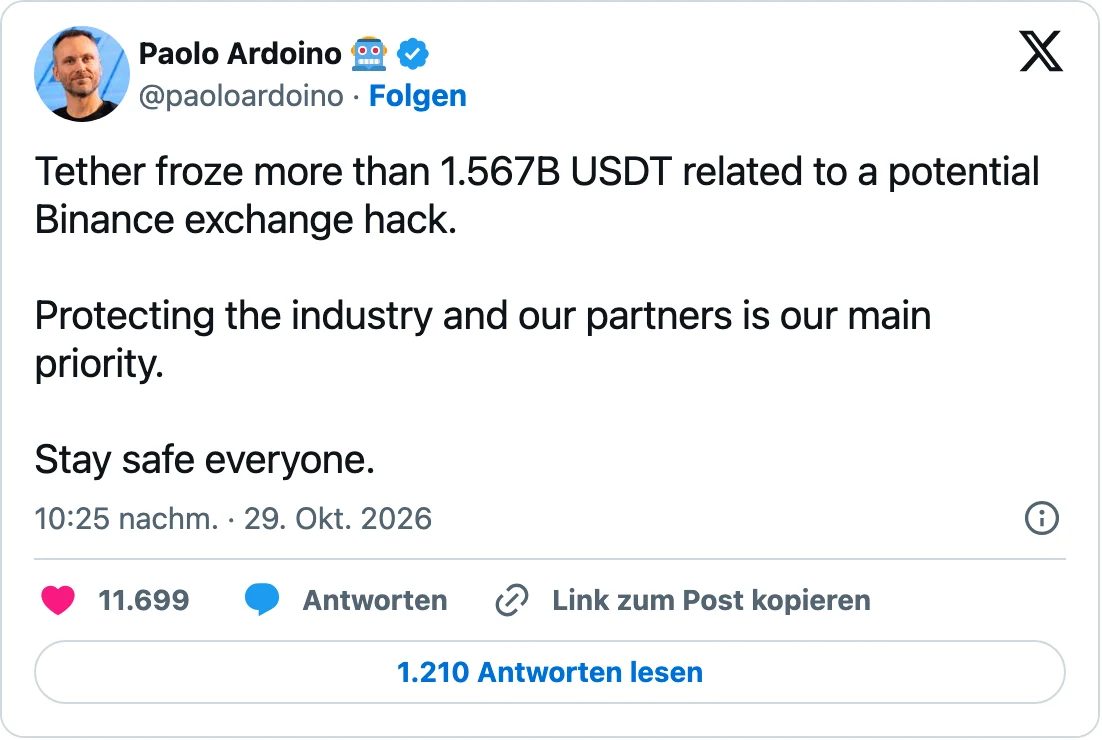
Rund 3 Mrd. USD der Beute sind laut Binance auf der Blockchain eingefroren. Das gelingt vor allem bei Stablecoins, weil ihre Herausgeber einzelne Adressen in ihren Smart Contracts sperren können. Tether sperrte nach Angaben von Chef Paolo Ardoino zunächst mehr als 1,567 Mrd. USDT, nach Daten von TRM Labs sind es inzwischen rund 1,77 Mrd. USDT.
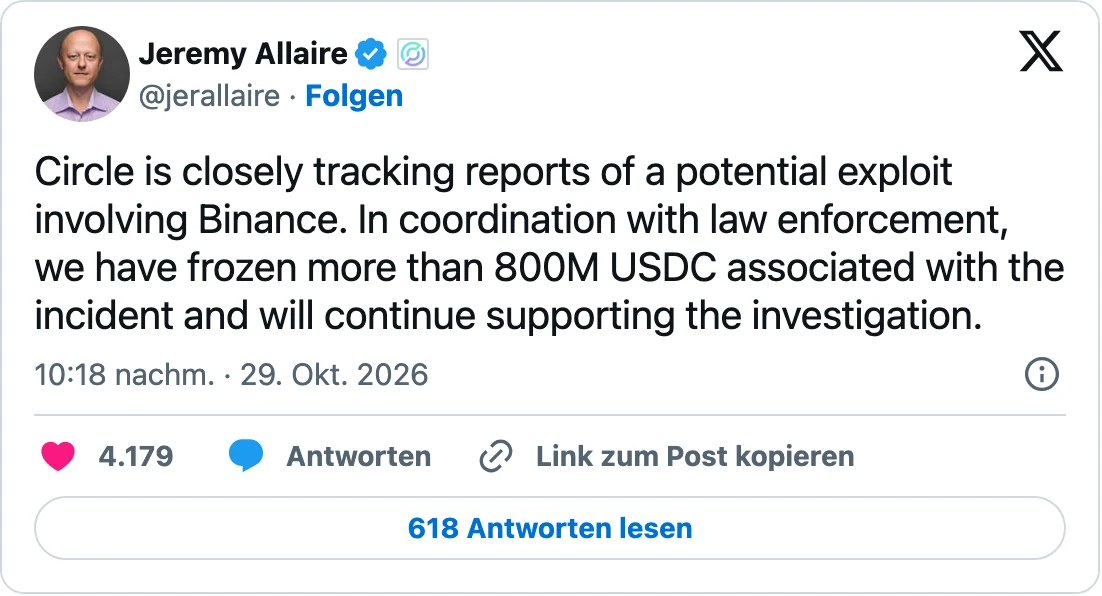
Circle, der Herausgeber von USDC, sperrte laut Chef Jeremy Allaire in Abstimmung mit Strafverfolgern mehr als 800 Mio. USDC.
Dazu kommen nach Angaben von Binance-Mitgründerin Yi He rund 200 Mio. USD in RLUSD, dem Stablecoin von Ripple. Ripple bestätigte die Sperre, nannte aber keinen Betrag. Auf der Blockchain nachweisbar sind laut TRM Labs 40,5 Mio. RLUSD. Das Stablecoin-Projekt World Liberty Financial fror 27 Mio. USD1 ein, First Digital, der Herausgeber von FDUSD, sperrte Token in nicht genannter Höhe. Die Analysefirmen TRM Labs und Elliptic kommen auf 2,7 bis 2,8 Mrd. USD an nachweisbar eingefrorenem Geld, den Rest bis zu den 3 Mrd. USD hat Binance nicht aufgeschlüsselt. Die Kreditplattform Aave fror außerdem ihre Märkte ein, damit der Angreifer dort keine neuen Kredite aufnehmen kann. Geld des Angreifers ist bei Aave aber nicht gesperrt. Die Plattform Kamino war nicht betroffen und pausierte nur vorsorglich einen Markt.
Bitcoin und Ether lassen sich dagegen nicht zentral sperren, und genau dort liegt der Rest der Beute. Die 18.270 BTC im Wert von rund 1,4 Mrd. USD hat der Angreifer auf 19 Wallets verteilt, 17 davon mit je 1.000 BTC, und bis Freitagfrüh nicht bewegt. Stablecoins, die noch nicht gesperrt waren, tauschte er über die dezentrale Börse Uniswap in Ether, außerdem lieh er sich auf Aave 19.762 ETH gegen rund 60 Mio. USDT als Sicherheit. Insgesamt flossen die Gelder nach Daten von TRM über 10 Blockchains ab. Die Sperren retten in diesem Fall fast die Hälfte der Beute, zeigen aber auch, dass Stablecoins kein zensurresistentes Geld wie Bitcoin sind.
Was der Hack mit dem Markt macht
Bitcoin fiel in der Nacht erstmals seit über einem Monat unter 77.000 USD und stand gegen 3 Uhr bei rund 76.660 USD. Am Freitagmorgen kostete ein Bitcoin rund 77.900 USD, 2,5 % weniger als vor 24 Stunden. Ether verlor knapp 4 %, die Börsenwährung BNB von Binance gut 6 %. Seit dem Angriff wurden Positionen im Wert von rund 1,5 Mrd. USD liquidiert. Geoffrey Kendrick, Krypto-Analyst der britischen Bank Standard Chartered, rechnet mit weiterem Kursdruck.
Die Folgen reichen über Binance hinaus. Die größte indische Kryptobörse CoinDCX lässt im Futures-Handel nur noch das Schließen von Positionen zu, weil Binance für sie ein wichtiger Liquiditätsgeber ist. Institutionelle Anleger sollen nach Angaben aus der Branche Kryptowerte von zentralen Börsen abziehen, in welchem Umfang, ist offen.
Der Fall zeigt, dass keine Kryptofirma zu groß ist, um gehackt zu werden. Seit August traf es bereits den Wallet-Hersteller Coinkite, die Kryptobörse Bitget und einen Wiederverkäufer von Ledger-Wallets. Der Chef der Sicherheitsfirma FailSafe nennt den Binance-Hack sogar den größten Cyberdiebstahl überhaupt, nicht nur im Kryptomarkt.
Was Binance-Nutzer jetzt beachten sollten
Einzahlungen laufen wieder normal. Auszahlungen waren pausiert, während Binance den Auszahlungsdienst und die zugehörigen Adressen sicherheitstechnisch überarbeitete. Am Freitag um 09:47 Uhr sprach die Börse von noch rund 45 Stunden. Seit Sonntagmorgen, 1. November, laufen die Auszahlungen tatsächlich wieder an, in Phasen und zuerst für Bitcoin und Ether (Reuters, Bloomberg). Bei einzelnen Coins kann es deshalb noch dauern. Die US-Tochter von Binance ist nicht betroffen.
Überstürztes Handeln ist trotzdem nicht nötig, weil Binance die volle Deckung zugesagt hat und nach der Aufarbeitung einen neuen Reservenachweis (Proof of Reserves) veröffentlichen will. Die geplünderten Wallets gehörten zu genau diesen Reserven. Nach einer Rechnung von CoinDesk sind die Ether-Guthaben der Kunden ohne die rund 204.500 abgeflossenen ETH nur noch zu rund 94 % gedeckt, bis Binance die Lücke auffüllt. Binance selbst hat dazu keine Zahl genannt.
Ernst nehmen sollten Nutzer die Warnung vor Betrug. Binance-Mitgründerin Yi He mahnt, sich nur auf offizielle Kanäle zu verlassen und nicht auf fremde Links zu klicken. In solchen Lagen tauchen erfahrungsgemäß gefälschte Support-Nachrichten, angebliche Erstattungsformulare und nachgebaute Login-Seiten auf. Wer dort eine Seed Phrase, ein Passwort oder einen Bestätigungscode eingibt, verliert sein Geld dann tatsächlich. Wie typische Phishing-Mails aussehen, haben wir an Beispielen gezeigt.
Der Fall erinnert außerdem an die alte Regel „Not your keys, not your coins“. Coins auf einer Börse sind im Kern ein Anspruch gegen die Börse, und wer wie jetzt bei Binance nicht abheben kann, spürt das unmittelbar. Zum Handeln bleibt ein Börsenkonto praktisch, für langfristige Bestände lohnt der Blick auf die eigene Wallet.
Was noch offen ist
Offen sind die genaue Ursache und die weiteren Einbruchstellen, die Binance in einem technischen Bericht erklären will, und wann alle Coins wieder abgehoben werden können. Wichtig wird auch, ob der Angreifer die 18.270 BTC bewegt und wie viel der eingefrorenen Stablecoins an Binance zurückfließt. Politisch zieht der Hack Kreise: Der Chef der US-Aufsicht CFTC, Michael Selig, fordert, dass sich Börsen aus dem Ausland bei der CFTC registrieren und US-Standards für Cybersicherheit erfüllen (Decrypt). Wir aktualisieren diesen Beitrag, sobald es verlässliche neue Angaben gibt.
Häufige Fragen zum Binance-Hack
Wurde Binance wirklich gehackt?
Ja. Binance hat den Hack in der Nacht zum 30. Oktober 2026 bestätigt und schätzt den Schaden auf rund 6,3 Mrd. USD. Zunächst nannte die Börse den kompromittierten Laptop eines DevOps-Ingenieurs als Einfallstor, inzwischen spricht sie von weiteren Einbruchstellen und einem komplexen Angriff. Es ist der größte Krypto-Diebstahl bisher, mehr als viermal so groß wie der Bybit-Hack mit rund 1,5 Mrd. USD.
Sind meine Coins auf Binance sicher?
Binance sagt, die Gelder der Nutzer seien sicher, und will alle Verluste aus dem Notfallfonds SAFU und aus Firmenmitteln decken. Rund 3 Mrd. USD der Beute sind eingefroren. Vorsicht gilt bei Nachrichten, die angeblich vom Binance-Support kommen, denn Seed Phrase und Passwörter gehören nie in ein Formular.
Wann kann ich wieder Geld von Binance abheben?
Seit Sonntagmorgen, 1. November 2026, öffnet Binance die Auszahlungen wieder, zuerst für Bitcoin und Ether. Weil die Börse in Phasen freigibt, kann es bei einzelnen Coins noch dauern.
Wer steckt hinter dem Binance-Hack?
Das FBI hat den Angriff am 31. Oktober offiziell der nordkoreanischen Gruppe TraderTraitor zugeordnet. Zuvor hatten schon die Analysefirmen TRM Labs und Chainalysis auf diese Gruppe gezeigt. Der Ermittler ZachXBT fand Beute aus dem Binance- und dem Bitget-Hack auf derselben Adresse.
Warum lassen sich Stablecoins einfrieren, Bitcoin aber nicht?
Stablecoins wie USDT und USDC werden zentral ausgegeben. Die Herausgeber können Adressen in ihren Smart Contracts sperren, so geschehen bei Tether, Circle, Ripple und World Liberty Financial. Bitcoin und Ether haben keinen solchen Herausgeber, deshalb liegen die 18.270 erbeuteten BTC weiter beim Angreifer.
Dieser Beitrag dient der Information und ist keine Anlage-, Rechts- oder Steuerberatung.
Hinweis: Das Titelbild dieses Beitrags wurde mit Künstlicher Intelligenz erstellt.